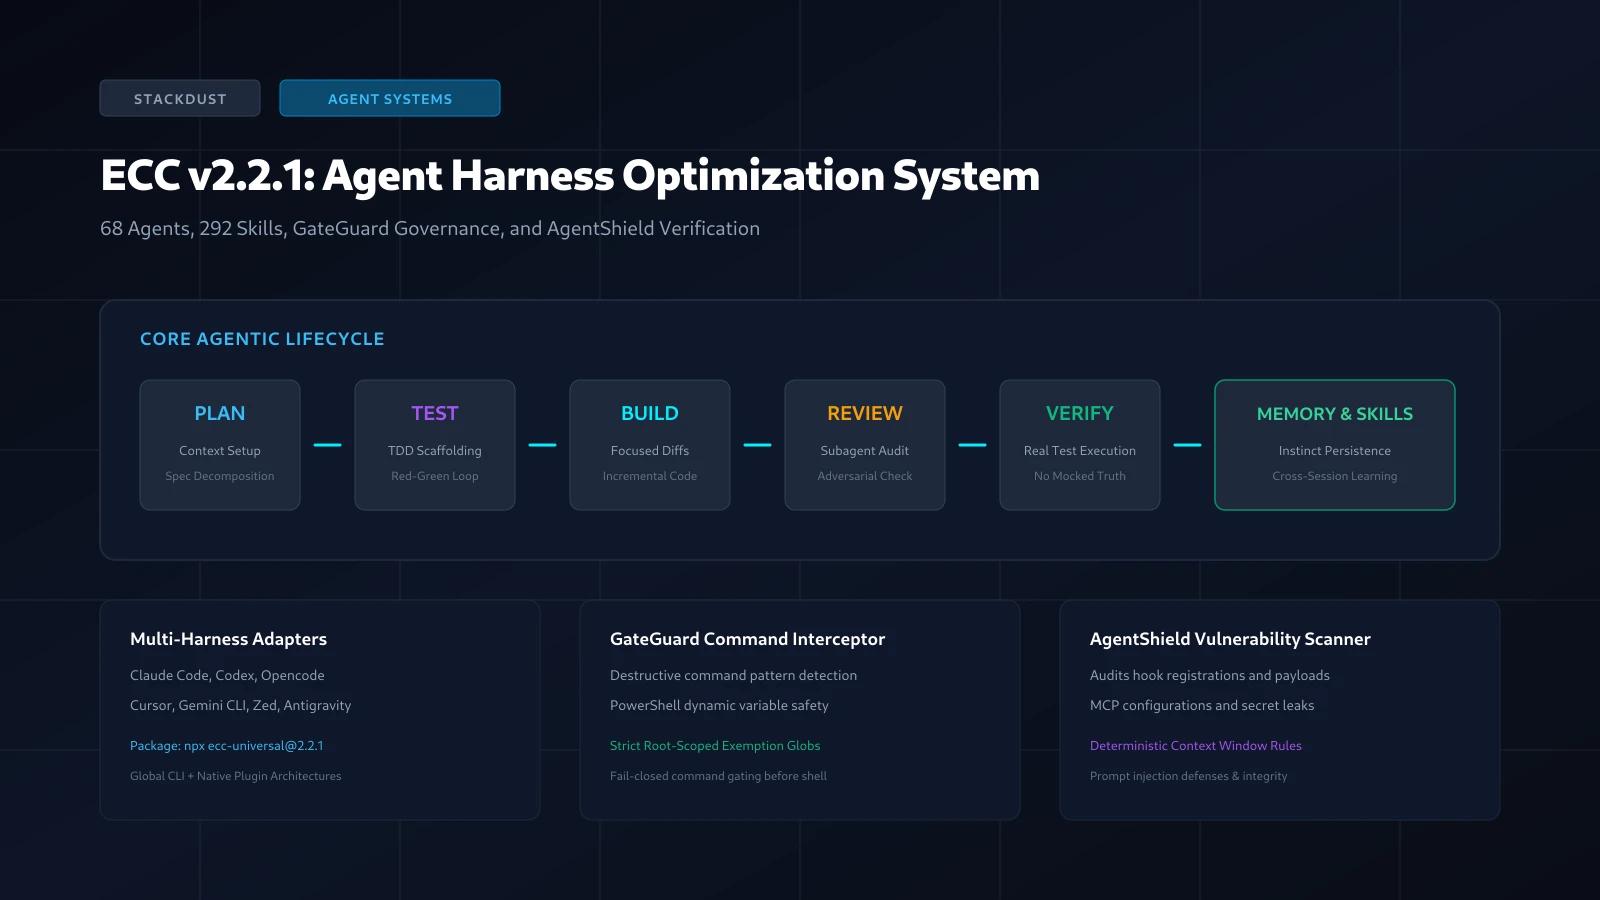
نظام ECC v2.2.1: البنية التحتية لهندسة وتحسين أداء وكلاء البرمجة
تستطيع وكلاء البرمجة الذاتية كتابة الشيفرات البرمجية بسرعة مذهلة، ولكن عند تركها للعمل عبر التوجيهات النصية العادية والمباشرة، تقع في أخطاء هندسية متكررة. فهي تبدأ بالتعديل قبل دراسة المتطلبات، وتنشئ فروقات برمجية ضخمة غير مجربة، وتتجاهل تشغيل حزم الاختبار، وتدعي نجاح التعديلات دون تشغيل حقيقي، ثم تكرر نفس الأخطاء عبر الجلسات المنفصلة في الطرفية.
يعالج مشروع ECC مفتوح المصدر (Everything Claude Code)، الذي طوره المهندس Affaan M. وحاز على ثقة أكثر من 258,000 نجمة على منصة GitHub، هذه المشكلة الهيكلية بشكل جذري. فبدلاً من التعامل مع بيئة الوكيل البرمجي كمجرد وسيط لتوليد النصوص، يحيطه نظام ECC بدورة حياة هندسية منضبطة:
plan -> test -> implement -> review -> verify -> remember -> improveومع صدور التحديث رقم 2.2.1، يعزز المشروع أساليب النشر عبر حزمة ecc-universal، ويحكم الرقابة على تنفيذ الأوامر داخل الطرفية عبر أداة GateGuard، ويدمج منظومة فحص أمني استباقية باسم AgentShield.
البنية الهندسية لحاضنة الوكيل البرمجي
تكتفي التكوينات التقليدية للوكلاء بتزويد النموذج بتوجيه نظام عام وأدوات تحرير الملفات وأمر تشغيل الطرفية، ليترك للنموذج اختيار مساره الخاص في كل خطوة. في المقابل، يبني ECC طبقات وظيفية واضحة تفصل مراحل اتخاذ القرار:
تفكيك المتطلبات البرمجية وفحص بيئة المشروع ومطابقتها قبل لمس أي ملف مصدري.
كتابة اختبارات الوحدة والتكامل التي توثق السلوك المتوقع وحالات الحواف قبل بدء كتابة الكود.
تطبيق تعديلات متصلة ومحدودة النطاق، بالتكامل مع وسطاء تقليص الرموز مثل أداة RTK للحفاظ على نافذة السياق.
اعتراض الأوامر المدمرة في الطرفية وتكليف وكلاء مراجعة مستقلين بسياق جديد لتدقيق المنطق.
تشغيل الاختبارات الحقيقية في المستودع وتخزين الدروس والاتفاقيات المستفادة للجلسات القادمة.
شبكة الوكلاء الفرعيين والمهارات الدقيقة
يوزع ECC المهام الهندسية على 68 وكيلاً فرعياً و292 مهارة مستقلة. بدلاً من إرغام نموذج عام واحد على التعامل مع البنية التحتية وقواعد البيانات وواجهات المستخدم ومراجعة الأمان في آن واحد، يقوم النظام بتوجيه كل جزئية إلى وكيل متخصص:
- وكلاء التخطيط: يتولون توثيق القرارات المعمارية (ADRs) وتقسيم المهام المعقدة وتحديد العلاقات الاعتمادية.
- وكلاء المراجعة المستقلة: يراجعون التعديلات عبر محاور الجودة البرمجية والتوافق مع المعايير ومخاطر الأداء.
- وكلاء إصلاح البناء (Build Repair): يعملون في جلسات فرعية معزولة لتشخيص أخطاء الترجمة والفحص الساكن دون تلويث السياق الأساسي للمحادثة.
- وكلاء الأمان: متخصصون في تتبع تسريب المفاتيح السرية والتحقق من سلامة نصوص التوجيه.
تتلاقى هذه الفلسفة مع تجارب المنظومات المتقدمة لإدارة المهارات مثل Superpowers، لكنها تركز هنا على بيئة التطوير الحقيقية داخل الطرفية.
درع GateGuard: حظر الأوامر المدمرة في الطرفية
من أخطر الثغرات التشغيلية في وكلاء البرمجة الذاتية هو لجوء الوكيل إلى تنفيذ أوامر مدمرة عند مواجهة عقبة تقنية غير متوقعة. فعلى سبيل المثال، قد يحاول الوكيل حل تعارض في الحزم بتنفيذ rm -rf أو استدعاء برمجيات خارجية غير موثوقة عبر الأنابيب البرمجية.
يتصدى محرك GateGuard لهذه المخاطر عبر اعتراض مباشر داخل حلقة التنفيذ:
- تحليل أنماط الأوامر: يفحص GateGuard الأمر قبل مروره إلى الصدفة (Shell)، ويحظر محاولات الحذف العشوائي أو تعديل سجل Git القسري مثل
git reset --hard. - منع التمويه في PowerShell: يمنع التحديث 2.2.1 أساليب إخفاء الأوامر عبر المتغيرات الديناميكية في بيئات ويندوز.
- تقييد الاستثناءات داخل المستودع: تشترط قواعد السماح أن تكون المسارات نسبية وضمن حدود مجلد المشروع الحالي، مما يمنع إنشاء استثناءات تمتد للنظام الجذر.
- الانغلاق عند الخطأ (Fail-Closed): في حال تعذر التحقق من سلامة الأمر بدقة، يتم إيقافه فوراً وتنبيه المطور البشري.
| المكون الأمني | نطاق الفحص | آلية الفرض | السياسة الافتراضية |
|---|---|---|---|
| GateGuard | أوامر الصدفة البرمجية | اعتراض الأوامر قبل التشغيل | حظر الأنماط المدمرة |
| AgentShield | إعدادات الخطافات ومنافذ MCP | التحقق الساكن والتحليلي | رفض التشغيل عند تسريب الأسرار |
| بصمات الملكية | ملفات المطور مقابل ملفات الحزمة | تتبع بصمات SHA-256 | منع الكتابة فوق ملفات غير متتبعة |
| ضوابط السياق | مخرجات الأدوات ومحتوى الملفات | ضغط المدخلات وتقليص الرموز | تقليص البيانات قبل إدخالها للسياق |
نظام AgentShield: حماية مساحة استهداف الوكلاء
مع التوسع الكبير في بروتوكول سياق النماذج MCP، أصبح بمقدور الوكلاء الاتصال بقواعد البيانات وخدمات الويب وأدوات التحكم بسطح المكتب مثل cua-driver. ويفتح هذا الاتصال أبواباً لهجمات حقن التوجيهات غير المباشرة (Indirect Prompt Injection).
يعمل AgentShield كمدقق أمني شامل لبيئة الوكيل:
- فحص خطافات التشغيل (Hooks): يتأكد من عدم قيام إضافات خارجية بزرع أوامر خلفية غير مسجلة.
- تدقيق خوادم MCP: يراجع ملفات
mcpServersللتأكد من التزام الخوادم بمبدأ الامتيازات الأدنى. - رصد تسريب البيانات الحساسة: يراقب وسائط الأدوات الخارجة لمنع تسريب المفاتيح السرية وبيانات البيئة.
- حدود القراءة الآمنة: يفرض التحديث 2.2.1 حدوداً صارمة لقراءة مدخلات JSON الكبيرة بتنسيق UTF-8 لمنع هجمات حجب الخدمة أو قطع النصوص المفاجئ.
التثبيت والدعم عبر المنصات المتعددة
يتيح ECC مسارات تثبيت متعددة تناسب بيئة العمل، ويعد مسار ecc-universal المبني على Node.js المدخل الأسهل.
التثبيت التفاعلي الموجه
لتهيئة النظام في الطرفية وإعداد البيئة:
# تثبيت تفاعلي وإعداد بيئات العمل
npx ecc-universal@2.2.1 setup

# فحص سلامة التثبيت والاعتماديات
ecc doctor
التثبيت المباشر كإضافة في Claude Code
إذا كنت تعمل بالفعل داخل جلسة Claude Code:
/plugin marketplace add https://github.com/affaan-m/ECC
/plugin install ecc@ecc
مصفوفة دعم بيئات العمل البرمجية
| المنصة البرمجية | مستوى الدعم | قناة التكامل الأساسية |
|---|---|---|
| Claude Code | دعم أصيل كامل | متجر الإضافات الرسمي وأداة CLI العالمية |
| OpenAI Codex | دعم أصيل كامل | غلاف الأوامر ومزامنة الإعدادات التلقائية |
| Cursor | محول مخصص | ملفات القواعد المخصصة ونماذج التوجيه |
| OpenCode | محول مخصص | متغيرات البيئة وتعريفات الوكلاء الفرعية |
| Gemini CLI / Antigravity | محول مخصص | استيراد كتالوج المهارات وضوابط الأنظمة |
الحدود التقنية ونصائح التشغيل
رغم القيمة التنظيمية الكبيرة التي يقدمها ECC، يجب الانتباه إلى محددات تشغيله:
- استهلاك نافذة السياق: تحميل جميع تعريفات الوكلاء البالغ عددهم 68 دفعة واحدة قد يلتهم سياق النموذج. يعتمد النظام على الاستدعاء عند الطلب، ولكن يجب تجنب تفعيل القواعد الشاملة دون مبرر.
- متطلبات التشغيل: يتطلب مثبت الحزمة توفر Node.js بإصدار 18 أو أحدث، ووجود Git في المسار العام للنظام.
- الانضباط البشري: ينظم ECC أسلوب العمل الهندسي لكنه لا يصحح المتطلبات الغامضة تلقائياً. فإذا كانت معايير القبول غير واضحة، سيظل الوكيل عرضة لإنتاج نتائج غير مكتملة.
الخلاصة
يمثل ECC خطوة عملية نحو تحويل وكلاء الذكاء الاصطناعي من أدوات تجريبية تعتمد على الحظ إلى منظومات هندسية قابلة للقياس والضبط. إن فرض مسار التخطيط والاختبار الصارم، مع وجود دروع مثل GateGuard وAgentShield، يمنح المطورين الثقة اللازمة لدمج الوكلاء في مشاريعهم البرمجية الإنتاجية.